
Empresas
 Admin Sabejobs
 set 14, 2026
 17 mins de leitura
Privacidade de Dados em RH: O Desafio da IA para Empresas Europeias
Admin Sabejobs
set 14, 2026
17 mins de leitura
Descubra como a IA no RH impacta a privacidade de dados dos colaboradores e as obrigações legais para organizações europeias.
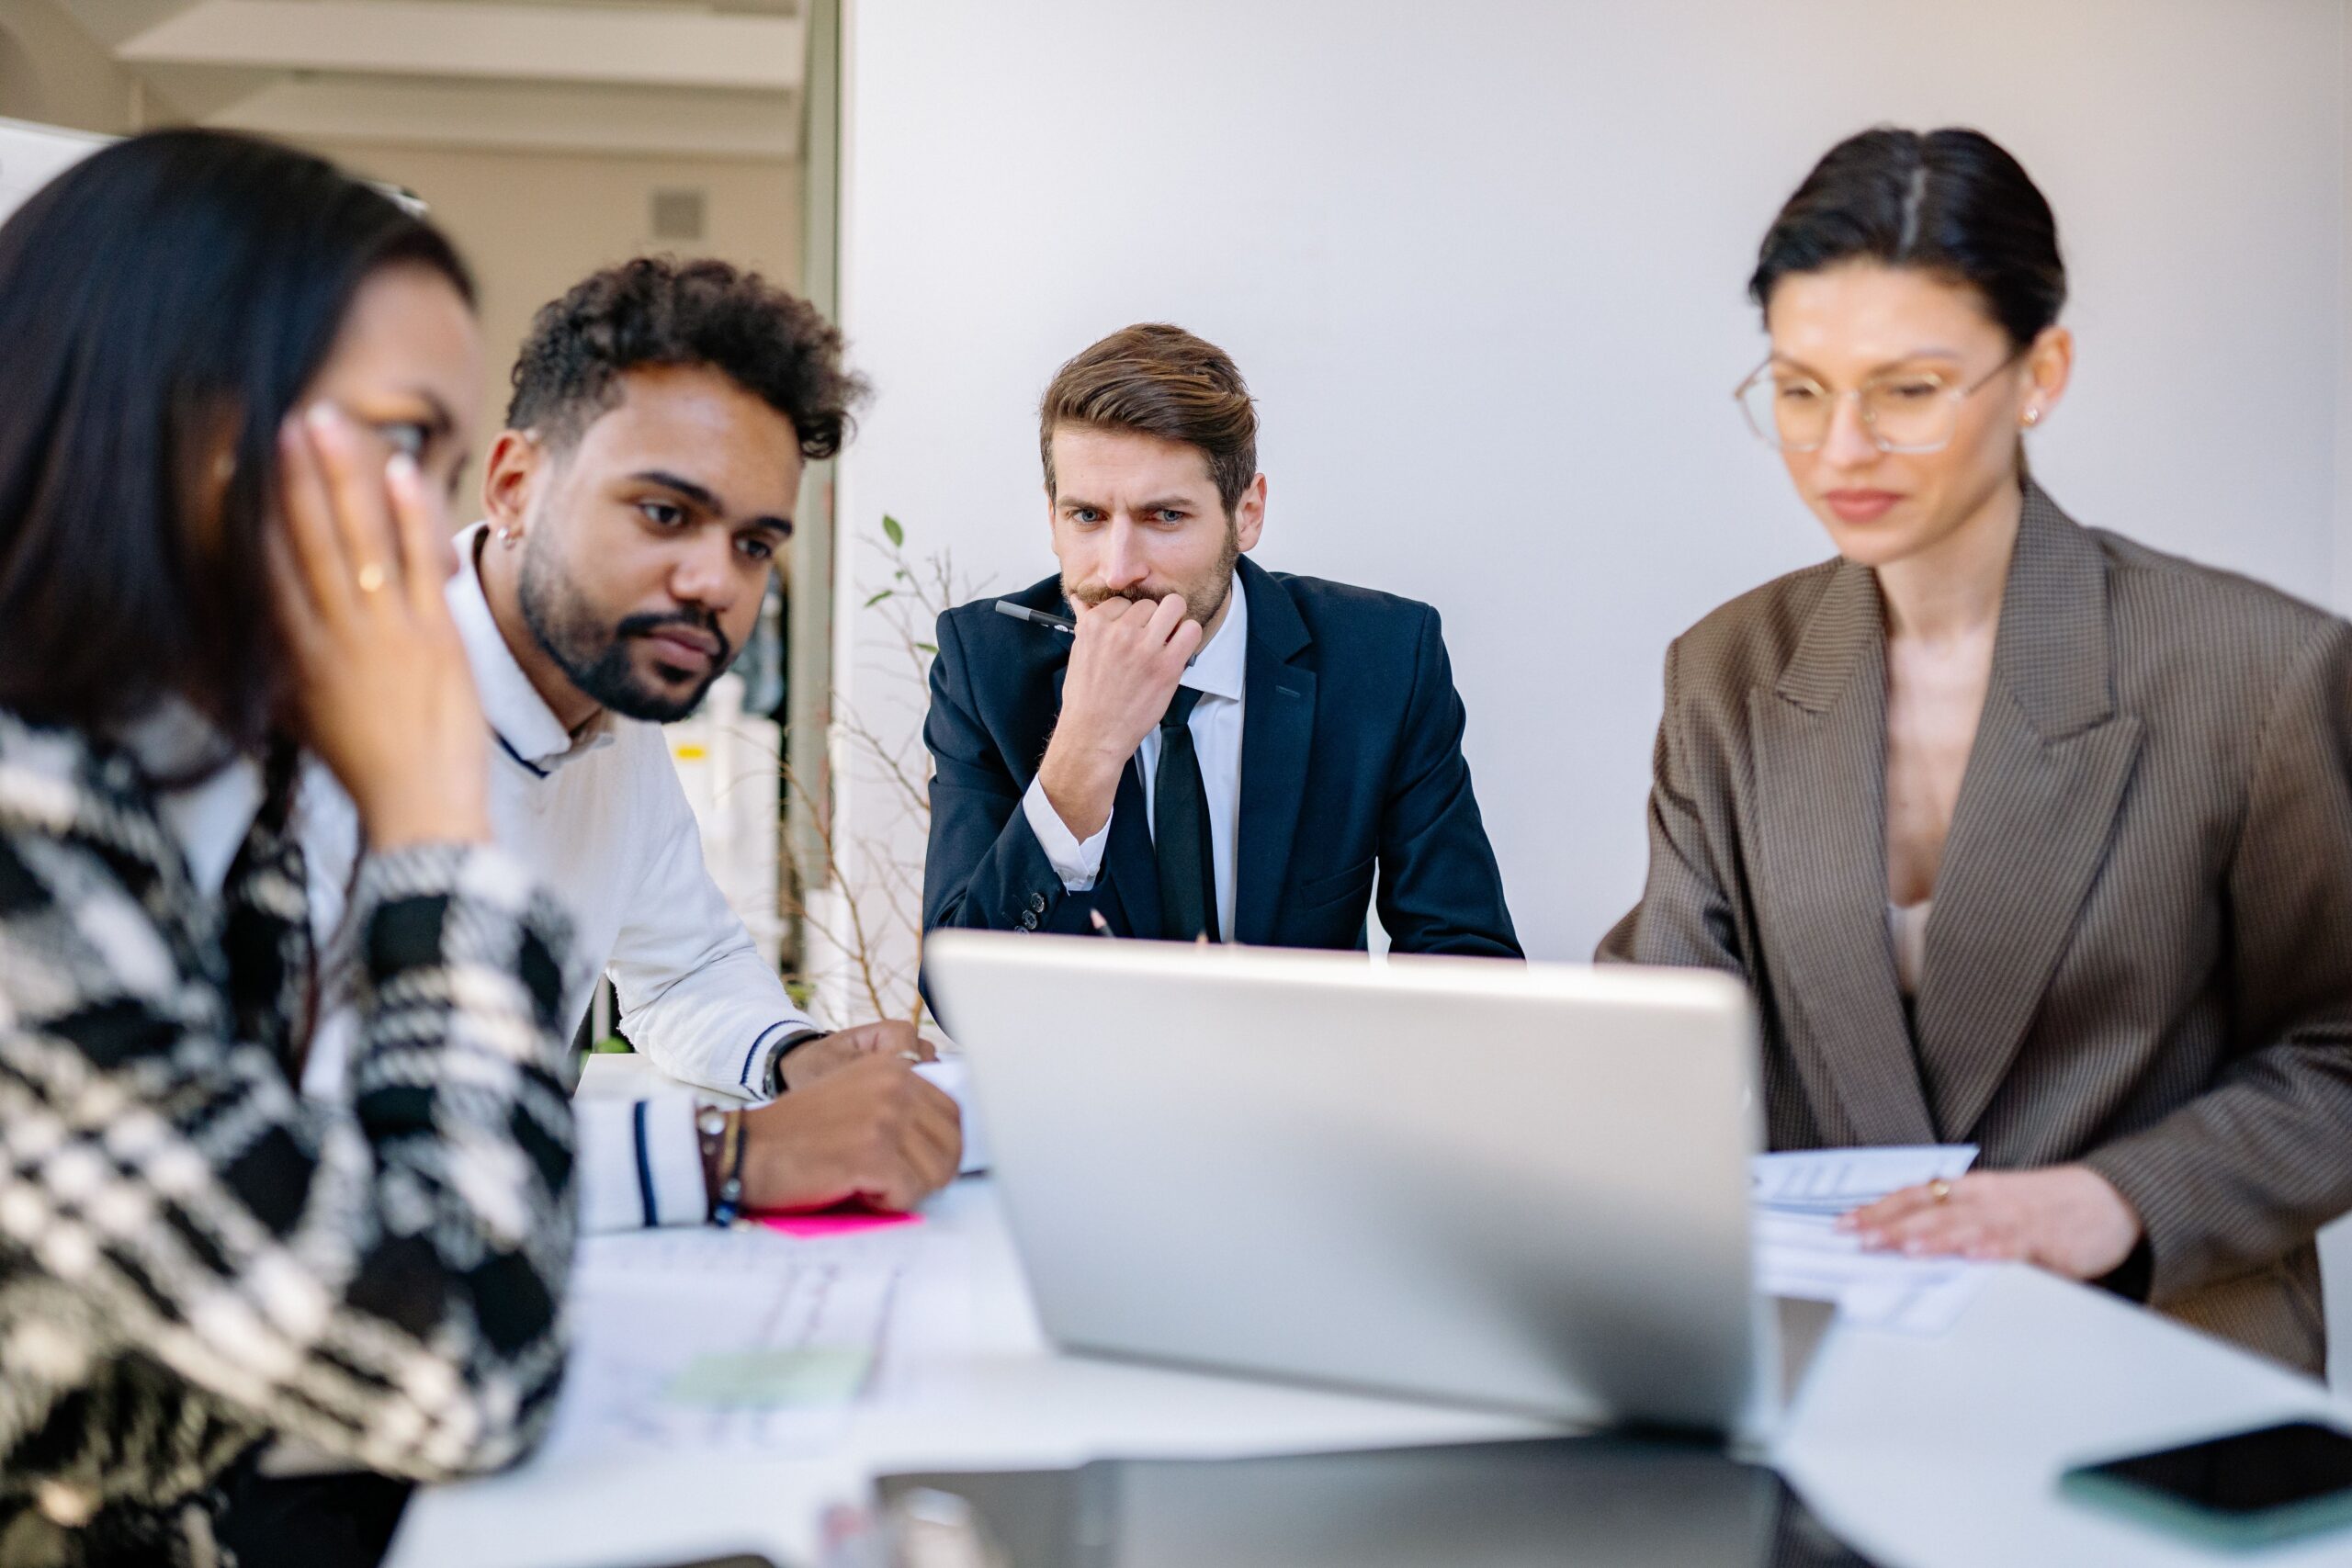
Os sistemas de Gestão de Recursos Humanos (RH) impulsionados por inteligência artificial conseguem processar milhares de pontos de dados de colaboradores antes de um gestor terminar a leitura de um único currículo. Esta velocidade operacional traz benefícios claros para a eficiência corporativa, mas levanta questões sérias sobre quais informações são recolhidas, para onde vão e que controlo os trabalhadores mantêm sobre o seu próprio património de dados. As equipas de RH precisam de compreender estas dinâmicas antes de implementar a IA em recrutamento, gestão de desempenho, análise de massa laboral ou monitorização interna.
Uma governança sólida permite que as organizações obtenham insights valiosos sem sacrificar a privacidade, a equidade ou a confiança dos colaboradores. Na era da IA, a privacidade dos dados dos funcionários ganha uma importância ainda maior do que no modelo tradicional. Enquanto os registos de RH clássicos contêm detalhes identificáveis, salários, registos de ausências e avaliações de desempenho, as ferramentas de IA podem combinar esses registos com dados comportamentais, padrões de comunicação, históricos de navegação, localizações ou informações biométricas.
A combinação de múltiplas fontes de dados pode revelar insights sensíveis que os colaboradores nunca esperavam que o empregador pudesse inferir. Os riscos aumentam significativamente quando algoritmos pouco claros influenciam decisões sobre recrutamento, promoções, ações disciplinares ou demissões sem uma revisão humana significativa. Para mitigar estes perigos, os líderes de RH devem mapear cada etapa da viagem de dados de um sistema de IA. As revisões devem abranger as informações recolhidas, a sua origem, a base legal para o processamento, os períodos de retenção, as localizações de armazenamento, os controlos de segurança e o acesso por terceiros.
As garantias fornecidas pelos fornecedores não são suficientes para garantir a conformidade. A orientação das autoridades reguladoras recomenda a conclusão de uma Avaliação de Impacto na Proteção de Dados antes de adotar tecnologias de recrutamento de alto risco, idealmente durante a fase de aquisição. As organizações podem necessitar de apoio especializado em uma ampla gama de necessidades de leis de privacidade de dados e cibersegurança, incluindo a elaboração de acordos de proteção de dados e avisos de privacidade. Os princípios do Regulamento Geral de Proteção de Dados (GDPR) aplicam-se independentemente de uma decisão de emprego ser tomada por uma pessoa, apoiada por um algoritmo ou produzida automaticamente. O processamento deve permanecer legal, justo, transparente, limitado em finalidades, preciso, seguro e restrito aos dados genuinamente necessários. Pode consultar asSoluções SabeJobspara implementar protocolos seguros de gestão de informação na sua empresa.
As equipas de RH devem focar-se em três salvaguardas práticas para proteger os colaboradores. Além disso, a tomada de decisão automatizada requer atenção cuidadosa no âmbito da legislação europeia de acesso a dados. Os colaboradores afetados por decisões automatizadas significativas podem necessitar de informações sobre a decisão, uma oportunidade para a contestar e acesso a intervenção humana. É crucial equilibrar a necessidade de monitorização para segurança, frequência e conformidade regulatória com o direito à privacidade. O rastreamento constante de teclados, ecrãs, e-mails ou atividade de navegação pode tornar-se excessivo quando existem opções menos intrusivas disponíveis. A monitorização desproporcionada pode danificar a confiança, causar stress, reduzir a produtividade e violar direitos legais. Os empregadores devem consultar os trabalhadores, explicar o objetivo da monitorização, completar uma avaliação de impacto e limitar a recolha a informações relevantes. Para quem procura capacitação na área, oecossistemada SabeJobs oferece recursos de formação essenciais.
A privacidade dos dados dos colaboradores não pode ser tratada como uma verificação final de conformidade após a compra de uma ferramenta de IA. Auditorias regulares, avisos de privacidade atualizados, contratos fortes com fornecedores, formação do pessoal e responsabilidade clara devem guiar o sistema ao longo de todo o seu ciclo de vida. As empresas que ignoram estas boas práticas arriscam não apenas multas, mas também a perda de talentos-chave devido à falta de confiança na gestão interna. Adotar uma postura proativa na proteção de dados é um diferencial competitivo no mercado europeu. A SabeJobs disponibiliza umdirectório de parceirosonde pode encontrar especialistas em cibersegurança e conformidade legal para apoiar a sua estratégia de RH.
Ver empresas em Moçambique. Conheça as empresas que publicam vagas e recrutam através do SabeJobs. Saber mais
Continue a explorar no SabeJobs: Vagas de emprego · Perfis de candidatos · Empresas que recrutam


Receba novidades e vagas atualizadas
